Новости
ТАДЖИКИСТАН
Хакеры похитили более 2000 документов государственных учреждений Таджикистана.
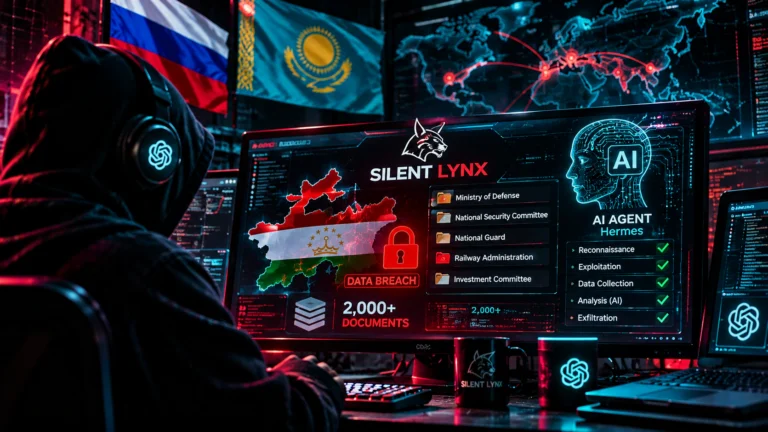
Группа хакеров Silent Lynx (Тихая рысь), которую связывают с Казахстаном, с использованием искусственного интеллекта похитила более 2000 документов правоохранительных органов, спецслужб и государственных учреждений Таджикистана.
Компания CloudSek, специализирующаяся на кибербезопасности, 11 ноября сообщила, что хакерским атакам подверглись Министерство обороны, Национальная гвардия, Государственный комитет национальной безопасности (ГКНБ), Государственный комитет по инвестициям и ГУП «Таджикские железные дороги». По данным агентства Reuters, в связи с этим власти Таджикистана связались с Казахстаном, однако на момент публикации сообщения ответов от них получено не былo.
В сингапурской компании CloudSek сообщили, что деятельность хакерской группы Silent Linх была обнаружена после того, как хакеры случайно оставили открытым один из своих серверов, подключенных к сети через домашнее интернет-соединение на территории Казахстана. Специалисты компании во время исследования этого сервера обнаружили программу Hermes, которая предназначена для управления автономными ИИ-агентами.
Среди похищенных документов были тысячи писем в Министерство обороны, а через него были похищены также документы, связанные с Национальной гвардией и Государственным комитетом национальной безопасности. Также были похищены сотни документов Государственного комитета по инвестициям и документы десятка других государственных учреждений.
В качестве примера CloudSek опубликовала письмо Службы связи при президенте Таджикистана, адресованное Министерству обороны Таджикистана и подписанное заместителем начальника Службы связи Т. М. Холовым. В письме содержались разъяснения по использованию специальной беспроводной аппаратуры, а также были указаны пароли для входа.
По данным компании CloudSek, исследование открытых серверов также показывает, что действия группы, возможно, управлялись из России, хотя члены этой группы находились в Казахстане, подключаясь через к сети через домашнее интернет-соединение. Специалисты компании на основании языка общения злоумышленников, их рабочего времени и других признаков подключения пришли к такому выводу.
Reuters также пишет, что среди обнаруженных данных также оказались инструкции, которые хакеры давали своему ИИ-агенту. В них хакеры дали указание действовать как эксперт по моделированию атак и «red teamer» — специалиста, который имитирует скрытые кибератаки по информационной безопасности с целью проверки защищённости компьютерных систем организаций.
Группа Silent Lynx ранее также атаковала государственные органы Армении, Кыргызстана, Узбекистана и Туркменистана. Однако, по данным CloudSek, тогда хакеры не смогли получить секретные документы правоохранительных органов и спецслужб этих стран.
Попытки Reuters связаться с представителями этой хакерской группы не привели к результатам.
Важно отметить, что вопрос уязвимости компьютерных систем Таджикистана и раньше привлекал внимание специалистов. Американская компания Rapid7 еще в 2016 году в рейтинге уязвимости компьютерных систем к хакерским атакам в мире поставила Таджикистан на второе место.
Кибератаки на государственные органы Таджикистана случались и ранее. В 2016 году хакеры взломали сайт Министерства образования и науки Таджикистана. Вместо фотографий официальных лиц они разместили фотографии членов экстремистской группировки «Джундуллах». В 2015 году также хакерской атаке подвергся сайт посольства Таджикистана во Франции.